
Kubernetes: Komme i gang
Lær å starte distribusjon og administrering av beholderbaserte programmer.
En primer på beholdere
Før du kommer i gang med Kubernetes, er det viktig å forstå hvordan beholderbruk fungerer.
På samme måte som fraktbransjer bruker fysiske beholdere for å isolere ulik last for transport på skip, tog, lastebiler og fly, bruker programvareutviklingsteknologier stadig oftere et konsept kalt beholderbruk.
En enkelt pakke med programvare, kjent som en beholder pakker en programkode sammen med de tilknyttede konfigurasjonsfilene, bibliotekene og avhengighetene som trengs for at programmet skal kjøre. Dette lar utviklere og IT-fagfolk lage og distribuere programmer raskere og sikrere.
Beholderbruk gir fordelene med isolering, bærbarhet, smidighet, skalerbarhet og kontroll i hele livssyklusarbeidsflyten til et program. En beholder, abstrahert fra vertsoperativsystmemet, står alene og blir mer bærbar. Den er i stand til å kjøre på en hvilken som helst plattform eller sky, ensartet og konsistent uansett infrastruktur.
Kubernetes-komponenter og konsepter
Klyngen
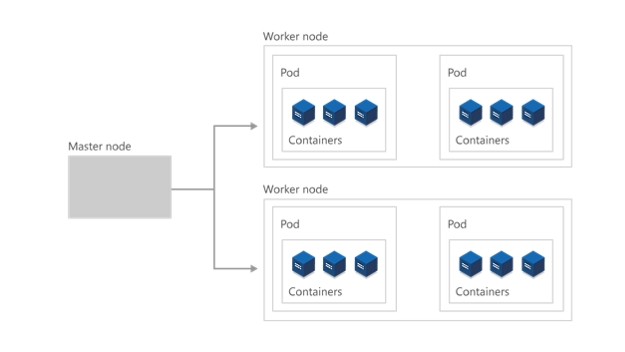
På det høyeste nivået er Kubernetes organisert som en klynge av virtuelle eller lokale maskiner. Disse maskinene (kalt noder) deler databehandlings-, nettverks- og lagringsressurser. Hver klynge har en hovednode koblet til en eller flere arbeidsnoder. Arbeidsnodene er ansvarlige for å kjøre grupper av beholderbaserte programmer og arbeidslaster, kjent som poder og hovednoden som styrer hvilke poder som kjører på hvilke arbeidsnoder.
Kontrollplanet
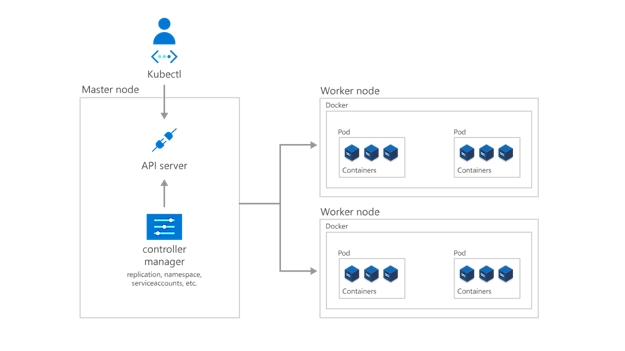
For at hovednodens skal kommunisere med arbeidsnodene, og for at en person skal kommunisere med hovednoden, inkluderer Kubernetes flere objekter som sammen utgjør kontrollplanet.
Utviklere og operatører samhandler med klyngen primært gjennom hovednoden ved å bruke kubectl, et kommandolinjegrensesnitt som installeres på deres lokale operativsystem. Kommandoer utstedt til klyngen gjennom kubetcl mottas av kube-apiserveren, Kubernetes API som bor på hovednoden. Kube-apiserveren kommuniserer deretter forespørsler til kube-kontrolladministratoren i hovednoden, som er ansvarlig for å håndtere arbeidsnodeoperasjoner. Kommandoer fra hovednoden mottas av kubelet på arbeidsnodene.
Distribusjon av programmer og arbeidslaster
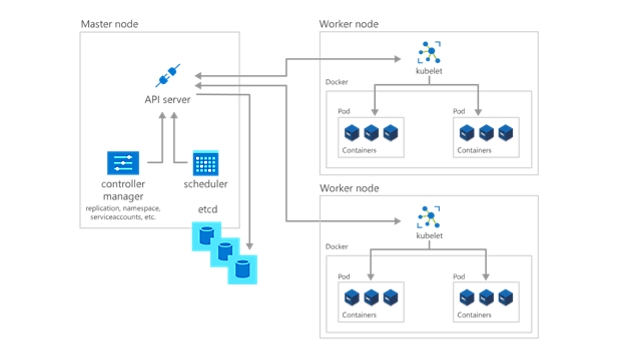
Det neste trinnet for å komme i gang med Kubernetes er å distribuere programmer og arbeidsbelastninger. Hovednoden opprettholder den nåværende tilstanden til Kubernetes-klyngen og konfigurasjonen i etcd, en nøkkelverdilagerdatabase, til enhver tid. For å kjøre poder med dine beholderbaserte apper og arbeidslaster beskriver du en ny ønsket tilstand til klyngen i form av en YAML-fil. Kube-kontrolladministratoren tar YAML-filen og gir kube-planleggeren i oppgave å bestemme hvilke arbeidsnoder appen eller arbeidslasten bør kjøre basert på forhåndsbestemte begrensninger. Kube-planleggeren arbeider sammen med hver arbeidsnodes kubelet og starter podene, overvåker tilstanden til maskinene og er ansvarlig for ressursstyringen.
I en Kubernetes-distribusjon blir den ønskede tilstanden du beskriver den nåværende tilstanden i etcd, men den forrige tilstanden går ikke tapt. Kubernetes støtter tilbakerullinger, rullende oppdateringer og å sette utrullinger på pause. Distribusjoner bruker dessuten ReplicaSets i bakgrunnen for å sikre at det spesifiserte antallet identisk konfigurerte poder kjører. Hvis en eller flere poder feiler, erstatter ReplicaSet dem. Kubernetes sies derfor å være selvreparerende.
Strukturering og sikring av Kubernetes-miljøer
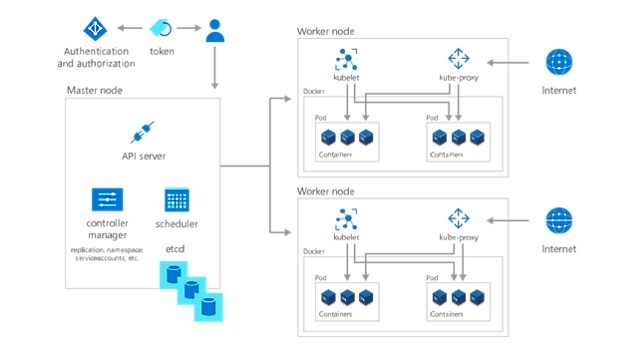
Med programmet eller arbeidsbelastningen distribuert, er det siste trinnet for å komme i gang med Kubernetes å organisere dem, og bestemme hvem eller hva som har tilgang til dem. Ved å opprette et navneområde, en grupperingsmetode i Kubernetes lar du tjenester, poder, kontroller og volum enkelt jobbe sammen samtidig som du isolerer dem fra andre deler av klyngen. Bruk dessuten Kubernetes-konseptet med navneområder for å bruke konsistente konfigurasjoner på ressurser.
Hver arbeidsnode inneholder en kubeproxy, som bestemmer hvor mange ulike aspekter av klyngen som kan nås fra utsiden. Lagre sensitiv ikke-offentlig informasjon som tokener, sertifikater og passord i hemmeligheter, et annet Kubernetes-objekt, som kodes frem til kjøretid.
Spesifiser til slutt hvem som kan se og samhandle med hvilke deler av klyngen og se hvordan de samhandler, ved å bruke rollebasert tilgangskontroll (RBAC).

Implementer en heladministrert Kubernetes-løsning
Administrer ditt Kubernetes-vertsmiljø med Azure Kubernetes Service (AKS). Distribuer og vedlikehold beholderbaserte apper uten beholderinstrumenteringsopplevelse. Klargjør, oppgrader og skaler ressurser etter behov, uten å koble fra appene.

Kubernetes-hurtigstart: kom i gang på 50 dager
Bruk denne trinnvise veiledningen for å komme i gang med Kubernetes og få praktisk erfaring med Kubernetes-komponenter, funksjoner og løsninger.
Følg opplæringsbanen i Kubernetes
Andre måter å gå videre med Kubernetes på

Kubernetes-hurtigstart og teknisk veiledning
